ICT市場調査コンサルティングのMM総研はこのほど、「国内サイバー攻撃による情報漏えい動向調査」を公表した。
国内の企業・団体のWebサイトや報道で公開されたサイバー攻撃による情報漏えい事案について集計したもので、漏えい可能性や公表後の調査で漏えいが確認されなかった事案も含む。誤送信・紛失・内部不正などの人的要因による事案は含まれていない。調査期間は2022年1月から2026年10月13日。組織名・サービス名で照合・重複排除したうえで、初報日の月に1件と計上している。
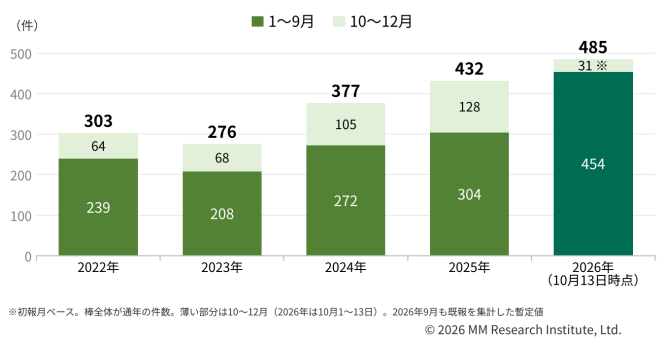
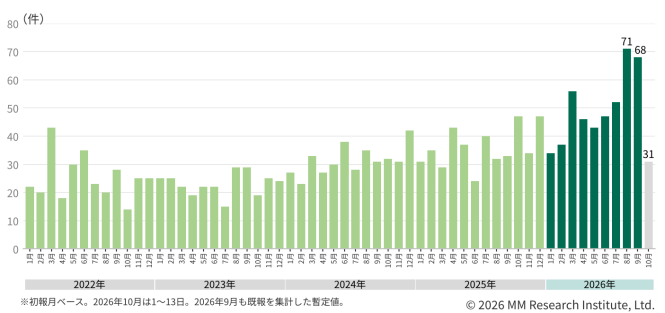
2026年1~9月に初報があった事案は454件で、前年同期の304件から49%増えた。2024年から3年連続で増えていおり、4年前(2022年)の約1.9倍の水準である。また、10月13日時点での通算は485件で、すでに2025年通年の432件を上回り、過去5年で最多となっている。
月別にみると、2022年から2024年前半までは月20件前後から30件台で推移していたが、2024年後半以降は30~40件台の月が多くなった。2026年は3月に56件、8月には71件と、5年間で最も多い月となった。9月も暫定値で68件と高い水準が続いている。
被害の起点別に1~9月の件数をみると、ランサムウエアは2022年の33件から2024年に79件へ倍増し、2025年81件、2026年88件と高い水準が続いている。警察庁も2026年上半期のランサムウエア被害を過去最多の123件と発表しており、侵入口の約半数はVPN(仮想私設網)機器だったとしている。
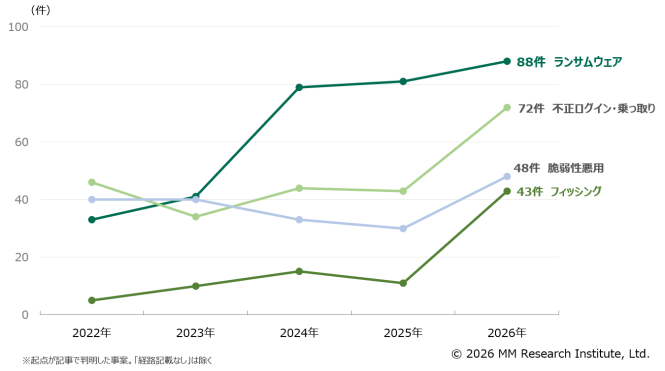
2026年に大きく増えたのは、フィッシング起点(前年同期11件 → 43件)と、不正ログイン・アカウント乗っ取り(同43件 → 72件)である。2022年からの4年間でフィッシング起点は5件から43件と約9倍になった。不正ログイン・乗っ取りも46件から72件と約1.6倍に増えた。VPN機器やCMS(コンテンツ・マネジメント・システム)のプラグインなど、脆弱性を突いた事案も30件から48件に増えた。
一方、フィッシング対策協議会によると、消費者からのフィッシング報告は、2025年春に月約25万件と過去最多の水準となった後、2026年7月は約6.6万件まで減っている。消費者向けが減る中で、企業や大学の従業員・教職員のアカウントを狙ったフィッシングによる情報漏えいは増えており、組織を狙う攻撃は別の動きをしているとみられる。
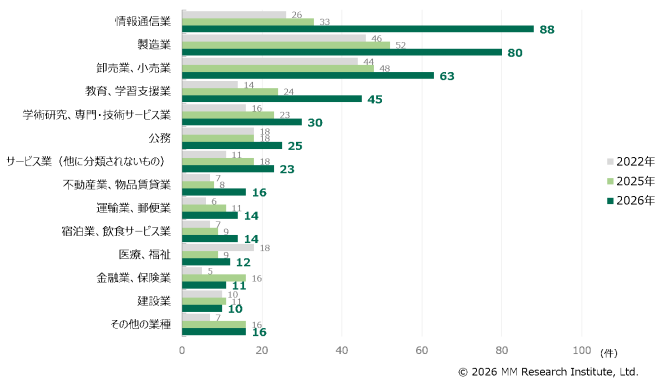
業種別にみると、2026年1~9月は情報通信業が88件と前年同期(33件)の約2.7倍に増えた。ソフトウエア・クラウドサービス企業や出版・放送などのメディア企業で、クラウドサービスや開発基盤、業務チャットのアカウントへの不正アクセスが相次ぎ、利用企業や読者の情報が漏えいする事案が目立つ。
教育・学習支援業は24件から45件へ約1.9倍に増えた。大学や学校では、ランサムウエア被害に加え、教職員や学生のアカウント乗っ取り・フィッシング被害が目立つ。
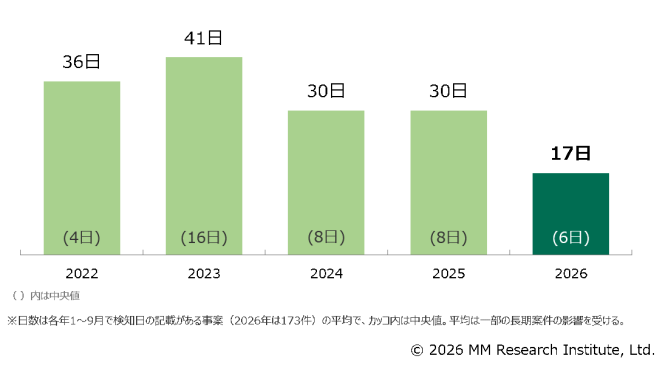
報道や企業公表で検知・確認日がわかる事案について、検知から初報までの日数をみると、平均日数は2023年1~9月の41日から、2024年・2025年はともに30日、2026年は17日と大幅に短縮した(中央値は2026年で6日)。30日以上かかる事案の割合も2023年の40%から2026年は14%に下がった。被害の増加と並行して、企業や組織が早い段階で公表する姿勢が定着しつつあるとみられる。
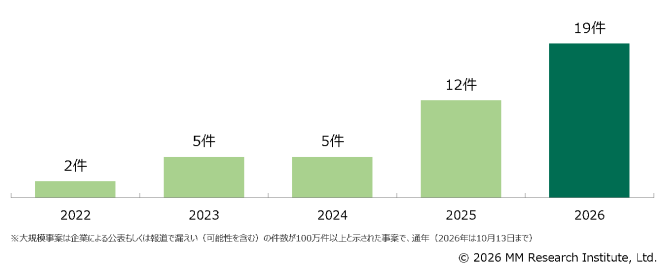
一方、報道や企業の公表で情報漏えい(可能性を含む)の件数が100万件以上と示された大規模事案は、2022年2件、2023年5件、2024年5件、2025年12件と増え、2026年は10月13日時点で19件とすでに過去5年で最多となった。